安全設計:Patlytics 如何保護敏感的智慧財產資料
January 23, 2026
當專利工作流程導入人工智慧(AI)輔助時,您的團隊該如何保護尚未申請的設計、審查策略或機密的產品藍圖?即使是公開的專利資料,一旦結合了內部的指令與分析,也可能變得極為敏感。
對於專利從業人員與企業智慧財產權(IP)團隊而言,安全性必須貫穿從原始素材到審閱產出的整個工作流程。透過梳理資料類別、防護措施與佐證資料,您將能定義哪些內容可進入工作流程,並做出部署決策。
範圍: AI 輔助專利工作的資料處理。律師保留對生成草稿與分析結果的審閱及決策權。
為何專利工作流程中的安全性至關重要
敏感的專利工作不僅限於未公開的申請案,還可能包含:
- 發明揭露書與圖式: 發明人為進行評估與撰寫所提供的技術細節。
- 研發(R&D)計畫: 產品規格、實驗結果與未來的設計選擇。
- 訴訟與執行規劃: 權利要求對照表(claim mappings)、證據評估與擬定的論點。
- 第三方資料: 根據客戶、供應商或合作義務所接收的資訊。
已公開的專利本身或許是公開資訊,但圍繞該專利的分析卻可能仍具敏感性。將該專利與內部產品描述結合,會產生一套全新的資訊組合。同樣的區別也適用於將公開的審查意見通知書(office action)與擬定的修正案或答辯策略結合時的情況。
請為輸入內容、提供給 AI 的指令以及最終產出的工作成果定義資訊邊界。在將資料納入生產工作流程前,請先確認各類別所附帶的義務。許可的內容應遵循適用的客戶協議與內容限制。
將資料保護對應至工作流程
加密、隔離、存取權限與資料保留分別解決了不同的問題。請將每一項防護措施與您擬定工作流程中的原始素材、作業指令及產出結果相互連結。
傳輸中與靜態資料加密
「傳輸中」是指資料在系統間移動的狀態,「靜態」則是指儲存中的資料。當您的團隊從技術原始檔案轉向工作草稿時,傳輸保護與儲存保護分別對應了不同的階段。
請繪製出每類資料的移動路徑與儲存位置。將加密說明及其適用範圍與這些階段進行匹配,並確保任何針對特定檔案的演算法聲明均適用於其所涵蓋的檔案。
組織邊界與最小權限原則
隔離機制旨在處理不同組織間的資料邊界,而最小權限原則則旨在將存取權限限制在角色或任務所需的範圍內。對於法律事務所而言,這些邊界對於客戶工作至關重要;對於企業內部團隊而言,這些邊界則關係到發明紀錄、技術資料以及專利部門所分享的分析內容。
組織層級的隔離與案件共享決策涉及不同的邊界。請記錄誰需要底層技術資料,以及誰僅需取得核准後的工作成果。將這些需求對應至已記錄的存取安排中。
依資料類別進行保留與刪除
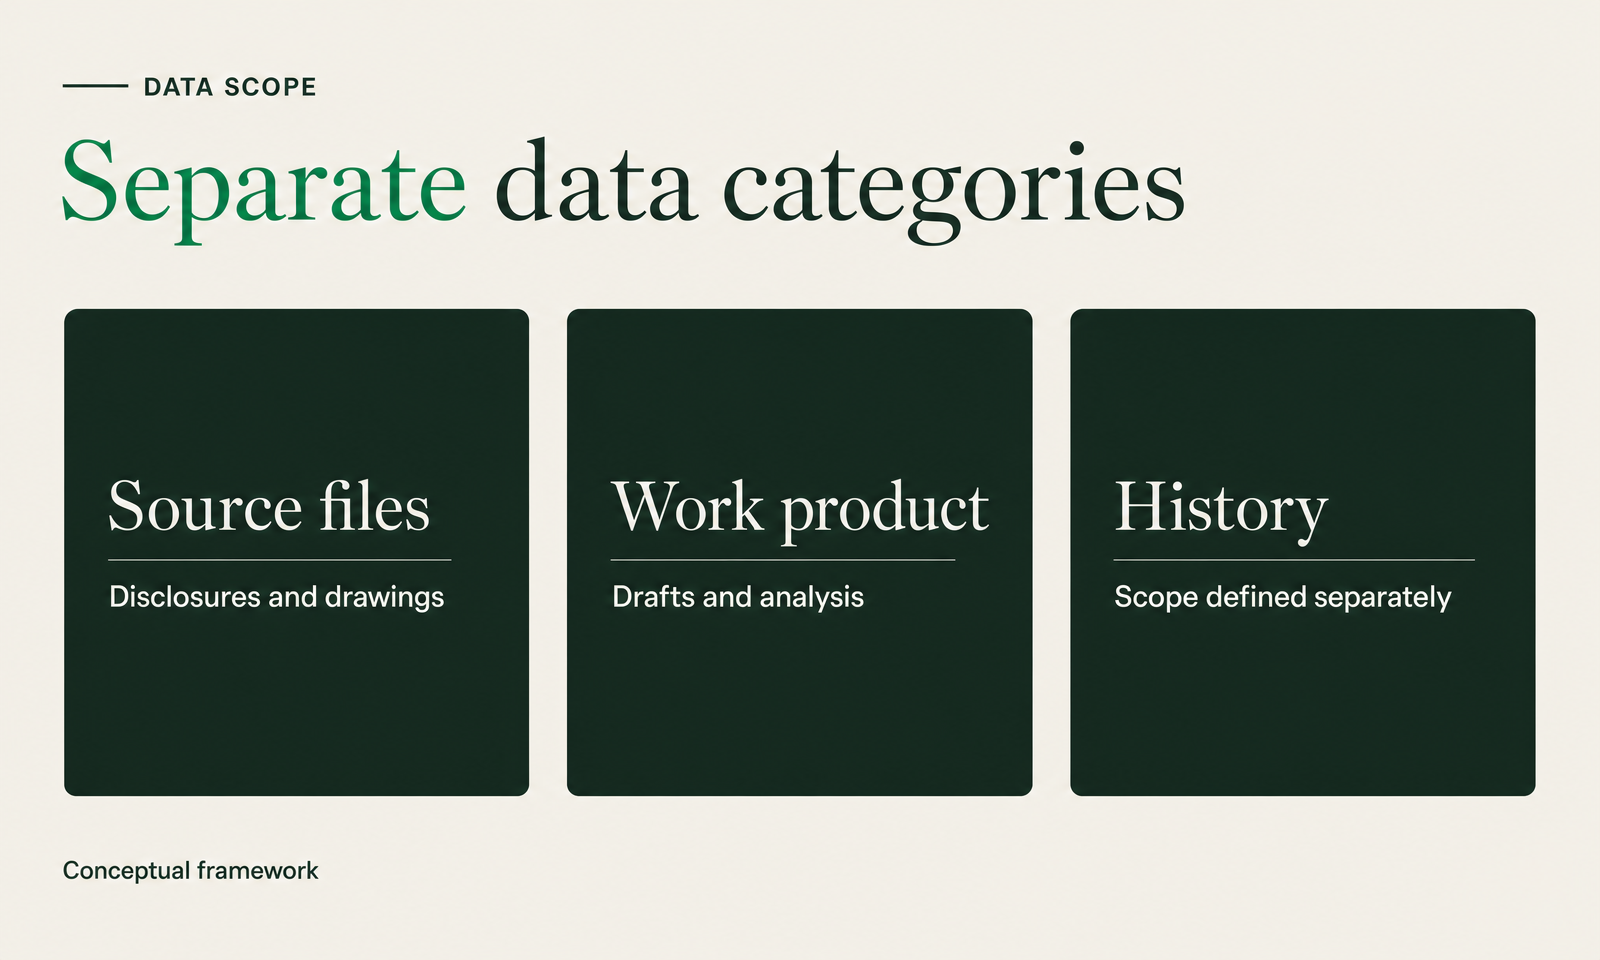
專利原始檔案、生成的草稿以及歷史記錄在進行保留決策時應區分開來。歸檔記錄可能需要根據團隊的案件保留政策進行保存,而工作歷史記錄則有不同的用途。
請索取各類資料實際的合約保留與刪除承諾。將適用的保留期限、刪除流程及任何例外情況,與團隊的案件保留要求一併記錄。請將客戶內容條款(包括處理地點的承諾)與網站及帳戶隱私權聲明分開處理。
將安全證據與部署連結起來
公開的控制措施說明闡述了供應商如何描述其防護措施。審查報告與證書在其記錄的範圍內提供獨立的保證。在部署審查中應同時使用這兩者,並將公開說明與經獨立驗證的覆蓋範圍區分開來。
將所描述的防護措施與擬議的資料流連結起來。審查支援文件中的涵蓋系統、審查期間、控制結果及證書範圍。記錄該證據如何與規劃的資料類別及適用的客戶協議相關聯。
圍繞審查期限的連續性
監控涉及營運的可視性。隨叫隨到(On-call)的覆蓋範圍則涉及透過營運流程可進行回應的人員。請將此覆蓋範圍與團隊的連續性計畫一併審查。
對於即將到期的工作,請確認已核准的案件記錄、期限負責人及歸檔流程。記錄若平台中斷,團隊將如何存取所需資料並繼續作業。將任何合約規定的可用性或事件回應承諾,附在定義這些承諾的條款中。
虛構的企業部署案例
虛構範例:某內部智慧財產權團隊計畫在考慮專利撰寫前,先引入 AI 輔助進行審查意見分析。其當務之急是準備可供審查的核駁分析,同時確保部署進度與審查時程保持一致。
團隊以公開或虛構的資料開始演示。團隊定義了擬議的生產輸入,將原始檔案與工作成果從歷史記錄中分離出來,並在部署計畫中記錄了允許的內容類別。合約中的內容限制與客戶資料安排,為後續任何案件資料的使用設定了界線。
部署計畫指定智慧財產權負責人為工作流程所有者,並記錄了核准路徑。安全負責人將資料類別對應至控制說明與保證範圍。在接受試點結果之前,請將分析結果與審查意見、待決請求項、說明書及引用的參考文獻進行比對,然後記錄所選定的回應策略與所需的修正。
部署預算考量了實施與審查的工作量。試點計畫衡量了達到可用核駁分析(包括修正)所需的時間。其順序遵循團隊最優先的審查任務。這些選擇確保了成本、速度與路線圖規劃與明確的專利成果保持一致。
Patlytics 的適用場景
Patlytics 專為互聯工作流程中的專利撰寫與分析而打造。律師對生成的成果及其在後續專利任務中的使用,保留審查與決策權。
專利撰寫支援從技術原始資料到請求項結構與申請草稿的路徑。在將草稿用於歸檔準備之前,請先審查技術支援、請求項用語與一致性。審查意見支援使用審查意見、待決請求項、說明書及引用的先前技術來分析審查委員的核駁理由,以提供論點、修正與回應策略的參考。
資料防護與內容條款
Patlytics 的公開安全概覽描述了傳輸中與靜態資料的加密、按組織劃分的客戶資料隔離,以及最小權限存取原則。My Drive 是專為智慧財產權專業人士打造的平台安全輸入層與儲存空間。My Drive 檔案使用 AES-256,這是一種進階加密標準。
除非有明確同意或必要,否則 Patlytics 不會使用客戶資料來調整或訓練其模型。
Patlytics 的公開說明指出,使用者歷史記錄會儲存 90 天且可以刪除。該保留說明涵蓋了使用者歷史記錄;原始檔案與生成的成果在合約保留審查中屬於不同的類別。
Patlytics 的公開內容限制排除了個人識別資訊,以及受法律、法規或合約要求更高安全標準的內容。其隱私權政策將代表商業客戶處理的內容納入客戶協議之下。這些協議規範了部署期間客戶內容的處理方式。
Patlytics 提供全天候 24/7 系統監控,並在北美與亞太地區設有輪班值勤支援。
您的資安團隊可審閱的內容
Patlytics 信任中心 (Trust Center) 匯集了各項安全資源:
- 系統與組織控制 (SOC) 2 Type II 報告存取:提供存取申請管道,以便審閱涵蓋的系統、審查期間及控制措施結果。
- 國際標準化組織 (ISO) 27001 與 ISO 42001 證書:列出兩項證書,並可透過申請流程取得存取權限。
- 安全概覽:信任中心除了公開概覽外,亦提供詳細的安全概覽文件。
Patlytics 已取得 SOC 2 Type II 認證,以及 ISO 27001 與 ISO 42001 驗證,分別涵蓋特定期間的控制措施運作有效性、資訊安全管理及人工智慧管理;SOC 2 證據指南說明了這些不同形式的保證如何與報告及證書範圍相互連結。
與您的資安團隊一同檢視 Patlytics 的安全控制措施與信任中心。預約演示,深入了解專屬於您的專利資料安全與企業部署需求。
安全設計:Patlytics 如何保護敏感的智慧財產資料
當專利工作流程導入人工智慧(AI)輔助時,您的團隊該如何保護尚未申請的設計、審查策略或機密的產品藍圖?即使是公開的專利資料,一旦結合了內部的指令與分析,也可能變得極為敏感。
對於專利從業人員與企業智慧財產權(IP)團隊而言,安全性必須貫穿從原始素材到審閱產出的整個工作流程。透過梳理資料類別、防護措施與佐證資料,您將能定義哪些內容可進入工作流程,並做出部署決策。
範圍: AI 輔助專利工作的資料處理。律師保留對生成草稿與分析結果的審閱及決策權。
為何專利工作流程中的安全性至關重要
敏感的專利工作不僅限於未公開的申請案,還可能包含:
- 發明揭露書與圖式: 發明人為進行評估與撰寫所提供的技術細節。
- 研發(R&D)計畫: 產品規格、實驗結果與未來的設計選擇。
- 訴訟與執行規劃: 權利要求對照表(claim mappings)、證據評估與擬定的論點。
- 第三方資料: 根據客戶、供應商或合作義務所接收的資訊。
已公開的專利本身或許是公開資訊,但圍繞該專利的分析卻可能仍具敏感性。將該專利與內部產品描述結合,會產生一套全新的資訊組合。同樣的區別也適用於將公開的審查意見通知書(office action)與擬定的修正案或答辯策略結合時的情況。
請為輸入內容、提供給 AI 的指令以及最終產出的工作成果定義資訊邊界。在將資料納入生產工作流程前,請先確認各類別所附帶的義務。許可的內容應遵循適用的客戶協議與內容限制。
將資料保護對應至工作流程
加密、隔離、存取權限與資料保留分別解決了不同的問題。請將每一項防護措施與您擬定工作流程中的原始素材、作業指令及產出結果相互連結。
傳輸中與靜態資料加密
「傳輸中」是指資料在系統間移動的狀態,「靜態」則是指儲存中的資料。當您的團隊從技術原始檔案轉向工作草稿時,傳輸保護與儲存保護分別對應了不同的階段。
請繪製出每類資料的移動路徑與儲存位置。將加密說明及其適用範圍與這些階段進行匹配,並確保任何針對特定檔案的演算法聲明均適用於其所涵蓋的檔案。
組織邊界與最小權限原則
隔離機制旨在處理不同組織間的資料邊界,而最小權限原則則旨在將存取權限限制在角色或任務所需的範圍內。對於法律事務所而言,這些邊界對於客戶工作至關重要;對於企業內部團隊而言,這些邊界則關係到發明紀錄、技術資料以及專利部門所分享的分析內容。
組織層級的隔離與案件共享決策涉及不同的邊界。請記錄誰需要底層技術資料,以及誰僅需取得核准後的工作成果。將這些需求對應至已記錄的存取安排中。
依資料類別進行保留與刪除
專利原始檔案、生成的草稿以及歷史記錄在進行保留決策時應區分開來。歸檔記錄可能需要根據團隊的案件保留政策進行保存,而工作歷史記錄則有不同的用途。
請索取各類資料實際的合約保留與刪除承諾。將適用的保留期限、刪除流程及任何例外情況,與團隊的案件保留要求一併記錄。請將客戶內容條款(包括處理地點的承諾)與網站及帳戶隱私權聲明分開處理。
將安全證據與部署連結起來
公開的控制措施說明闡述了供應商如何描述其防護措施。審查報告與證書在其記錄的範圍內提供獨立的保證。在部署審查中應同時使用這兩者,並將公開說明與經獨立驗證的覆蓋範圍區分開來。
將所描述的防護措施與擬議的資料流連結起來。審查支援文件中的涵蓋系統、審查期間、控制結果及證書範圍。記錄該證據如何與規劃的資料類別及適用的客戶協議相關聯。
圍繞審查期限的連續性
監控涉及營運的可視性。隨叫隨到(On-call)的覆蓋範圍則涉及透過營運流程可進行回應的人員。請將此覆蓋範圍與團隊的連續性計畫一併審查。
對於即將到期的工作,請確認已核准的案件記錄、期限負責人及歸檔流程。記錄若平台中斷,團隊將如何存取所需資料並繼續作業。將任何合約規定的可用性或事件回應承諾,附在定義這些承諾的條款中。
虛構的企業部署案例
虛構範例:某內部智慧財產權團隊計畫在考慮專利撰寫前,先引入 AI 輔助進行審查意見分析。其當務之急是準備可供審查的核駁分析,同時確保部署進度與審查時程保持一致。
團隊以公開或虛構的資料開始演示。團隊定義了擬議的生產輸入,將原始檔案與工作成果從歷史記錄中分離出來,並在部署計畫中記錄了允許的內容類別。合約中的內容限制與客戶資料安排,為後續任何案件資料的使用設定了界線。
部署計畫指定智慧財產權負責人為工作流程所有者,並記錄了核准路徑。安全負責人將資料類別對應至控制說明與保證範圍。在接受試點結果之前,請將分析結果與審查意見、待決請求項、說明書及引用的參考文獻進行比對,然後記錄所選定的回應策略與所需的修正。
部署預算考量了實施與審查的工作量。試點計畫衡量了達到可用核駁分析(包括修正)所需的時間。其順序遵循團隊最優先的審查任務。這些選擇確保了成本、速度與路線圖規劃與明確的專利成果保持一致。
Patlytics 的適用場景
Patlytics 專為互聯工作流程中的專利撰寫與分析而打造。律師對生成的成果及其在後續專利任務中的使用,保留審查與決策權。
專利撰寫支援從技術原始資料到請求項結構與申請草稿的路徑。在將草稿用於歸檔準備之前,請先審查技術支援、請求項用語與一致性。審查意見支援使用審查意見、待決請求項、說明書及引用的先前技術來分析審查委員的核駁理由,以提供論點、修正與回應策略的參考。
資料防護與內容條款
Patlytics 的公開安全概覽描述了傳輸中與靜態資料的加密、按組織劃分的客戶資料隔離,以及最小權限存取原則。My Drive 是專為智慧財產權專業人士打造的平台安全輸入層與儲存空間。My Drive 檔案使用 AES-256,這是一種進階加密標準。
除非有明確同意或必要,否則 Patlytics 不會使用客戶資料來調整或訓練其模型。
Patlytics 的公開說明指出,使用者歷史記錄會儲存 90 天且可以刪除。該保留說明涵蓋了使用者歷史記錄;原始檔案與生成的成果在合約保留審查中屬於不同的類別。
Patlytics 的公開內容限制排除了個人識別資訊,以及受法律、法規或合約要求更高安全標準的內容。其隱私權政策將代表商業客戶處理的內容納入客戶協議之下。這些協議規範了部署期間客戶內容的處理方式。
Patlytics 提供全天候 24/7 系統監控,並在北美與亞太地區設有輪班值勤支援。
您的資安團隊可審閱的內容
Patlytics 信任中心 (Trust Center) 匯集了各項安全資源:
- 系統與組織控制 (SOC) 2 Type II 報告存取:提供存取申請管道,以便審閱涵蓋的系統、審查期間及控制措施結果。
- 國際標準化組織 (ISO) 27001 與 ISO 42001 證書:列出兩項證書,並可透過申請流程取得存取權限。
- 安全概覽:信任中心除了公開概覽外,亦提供詳細的安全概覽文件。
Patlytics 已取得 SOC 2 Type II 認證,以及 ISO 27001 與 ISO 42001 驗證,分別涵蓋特定期間的控制措施運作有效性、資訊安全管理及人工智慧管理;SOC 2 證據指南說明了這些不同形式的保證如何與報告及證書範圍相互連結。
與您的資安團隊一同檢視 Patlytics 的安全控制措施與信任中心。預約演示,深入了解專屬於您的專利資料安全與企業部署需求。
頂尖 AI 驅動的
專利平台
縮短週期,提升利潤,創造卓越的智慧財產權成果。